بررسی امنیت فایل OVPN؛ کدام اطلاعات محرمانهاند و چگونه نگهداری کنیم؟
در این مقاله بررسی میکنیم فایل OVPN چه اطلاعات حساسی دارد، چگونه گواهیها را رمزگذاری کنیم و تفاوت پشتیبانی کلاینتها در قابلیتهای امنیتی چیست.
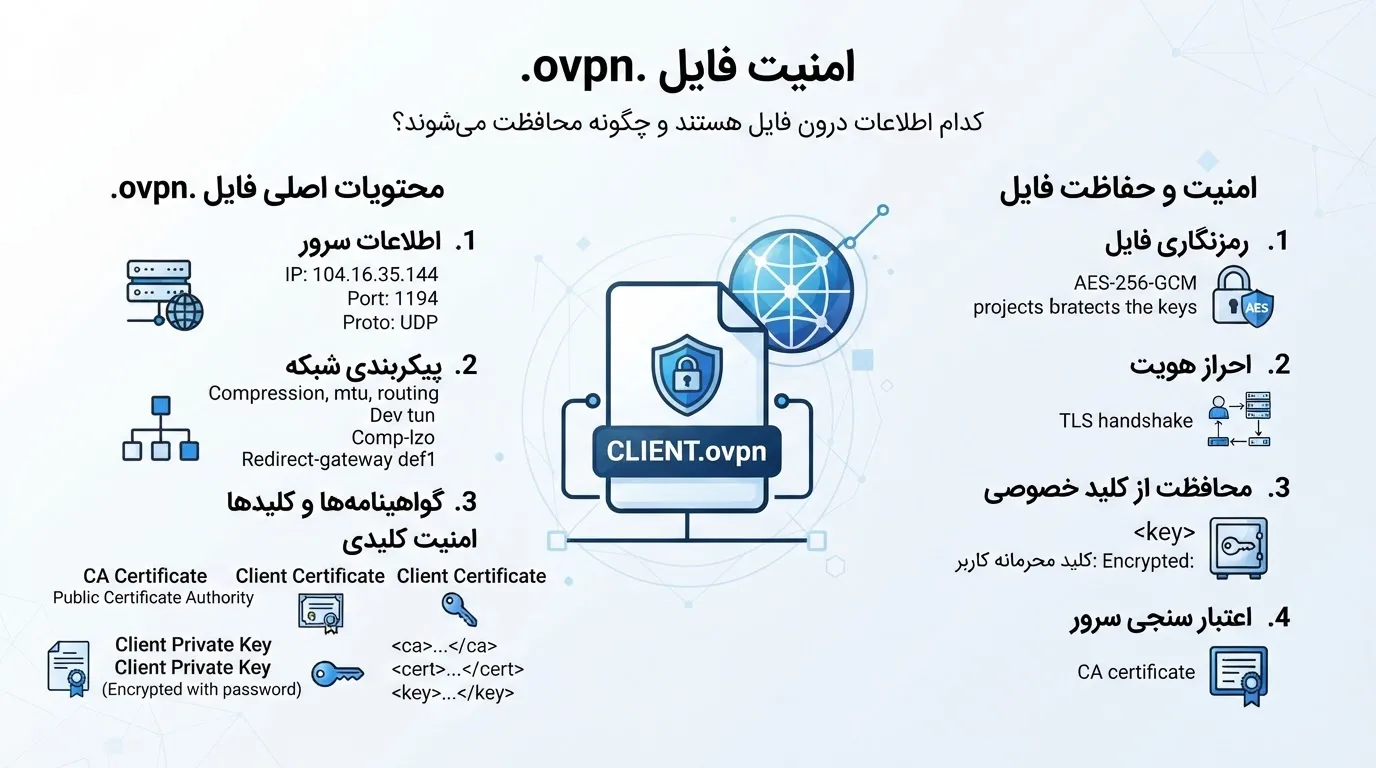
بررسی امنیت فایل OVPN یکی از دغدغههای اصلی کاربرانی است که از اوپن وی پی ان برای اتصال پایدار به شبکههای خصوصی استفاده میکنند. این فایل حاوی اطلاعات محرمانهای مانند کلیدهای رمزنگاری و گواهیهای دیجیتال است که دسترسی به سرور را میسر میسازند و افشای آنها میتواند ساختار امنیتی کل اتصال را زیر سوال ببرد.
- فایلهای OVPN حاوی اطلاعات محرمانهای مانند گواهیها و کلیدهای خصوصی هستند که افشای آنها دسترسی به شبکه را به خطر میاندازد.
- همه نرمافزارهای کلاینت از قابلیتهای پیشرفتهای مانند Kill Switch و Split Tunneling به یک اندازه پشتیبانی نمیکنند.
- ذخیرهسازی امن فایلهای کانفیگ و استفاده از رمز عبور قوی، پایهایترین روش برای جلوگیری از دسترسی غیرمجاز است.
در این مقاله به بررسی دقیق بخشهای مختلف این ساختار میپردازیم تا مشخص شود کدام پارامترها نیازمند محافظت جدی هستند و چگونه میتوان از دسترسیهای غیرمجاز جلوگیری کرد. همچنین تفاوت پشتیبانی کلاینتهای مختلف از قابلیتهای پیشرفته شبکه را زیر ذرهبین قرار خواهیم داد.
محتوای حساس و ساختار داخلی فایل کانفیگ
هنگامی که یک فایل کانفیگ را با ویرایشگر متن باز میکنید، با خطوط دستوری و بلوکهای متنی مشخصی روبهرو میشوید که بخش عمده آن به تنظیمات پروتکل، آدرس آی پی سرور و پارامترهای رمزنگاری اختصاص دارد. با این حال، حساسترین بخشهای این فایل درون تگهای مشخصی قرار گرفتهاند که حکم کلید ورود به اتاق امن شما را دارند.
بخشهایی نظیر <ca>، <cert> و <key> حاوی گواهیهای زنجیرهای و کلیدهای خصوصی هستند. اگر این اطلاعات به سرقت بروند، هر فردی میتواند با استفاده از آنها خود را بهعنوان کاربر مجاز معرفی کرده و به شبکه متصل شود. شناخت این ساختار به شما کمک میکند در هنگام جابهجایی یا اشتراکگذاری دادهها، دقت لازم را به کار ببرید و از مقالات آموزشی مرتبط مانند نحوه اتصال به OpenVPN با فایل کانفیگ؛ راهنمای تنظیم و استفاده برای مدیریت صحیح این فرآیند بهره بگیرید.
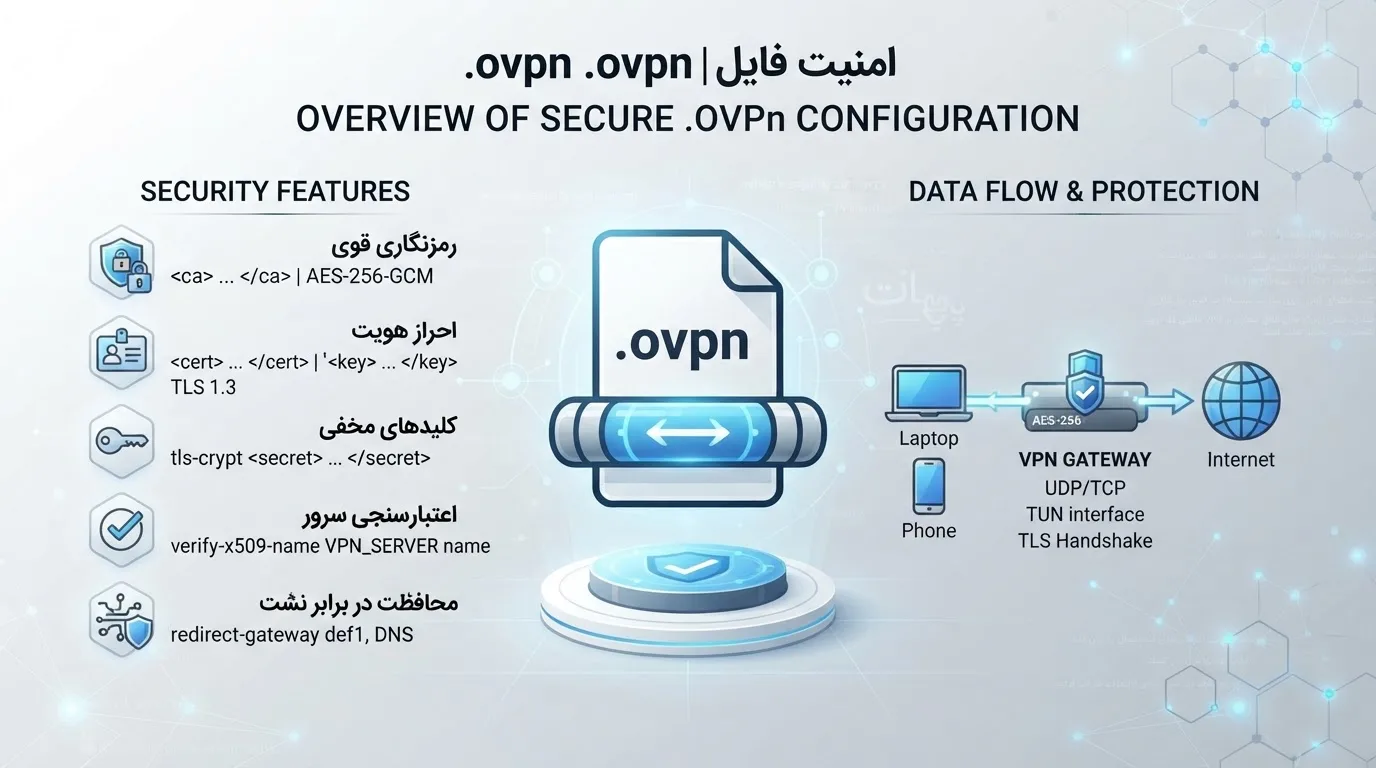
مراحل امنسازی و نگهداری فایلهای کانفیگ
برای حفظ محرمانگی اطلاعات موجود در فایلهای اتصال، پیادهسازی یک فرآیند ساختاریافته ضروری است. در ادامه، گامهای اجرایی برای مدیریت امن این فایلها بررسی شده است.
گام اول: بررسی ساختار داخلی و محتوای حساس فایل OVPN
پیش از هر اقدامی، فایل خود را در یک محیط امن بررسی کنید و مطمئن شوید که کلیدهای خصوصی داخل خود فایل (Inline) قرار دارند یا به صورت مسیرهای خارجی ارجاع داده شدهاند. اگر کلیدها به صورت فایلهای مجزا در سیستم ذخیره شدهاند، امنیت هر کدام از آنها به صورت جداگانه اهمیت مییابد. شناخت دقیق نحوه احراز هویت در این پروتکل کمک میکند تا بدانید کدام بخش وظیفه شناسایی هویت شما را بر عهده دارد و برای اطلاعات بیشتر در این زمینه میتوانید مقاله احراز هویت در OpenVPN؛ تفاوت گواهی، نام کاربری و رمز عبور را مطالعه کنید.
گام دوم: مدیریت امن گواهیها و کلیدهای خصوصی
کلیدهای خصوصی نباید روی فضای ابری عمومی یا پوشههای اشتراکگذاشتهشده بدون رمز عبور قرار گیرند. اگر ناچار به انتقال فایل کانفیگ به دستگاه دیگری هستید، حتماً از روشهای رمزگذاری آرشیو مانند پلتفرمهای فشردهسازی با پسورد قوی استفاده کنید. برای آشنایی با روشهای انتقال ایمن و مدیریت نسخههای مختلف روی دستگاههای تازه، مطالعه راهنمای پشتیبانگیری از فایل کانفیگ OpenVPN و بازیابی آن روی دستگاه جدید پیشنهاد میشود.
گام الثالث: پیکربندی صحیح رمز عبور و احراز هویت
بسیاری از کاربران تصور میکنند داشتن فایل کانفیگ برای اتصال کافی است، در حالی که لایه دوم احراز هویت شامل نام کاربری و رمز عبور نقش حیاتی در جلوگیری از دسترسیهای ناخواسته دارد. اطمینان حاصل کنید که پارامترهای مربوط به درخواست پسورد (auth-user-pass) به درستی در فایل تنظیم شدهاند تا حتی در صورت سرقت فایل، بدون داشتن رمز عبور امکان اتصال وجود نداشته باشد.
گام چهارم: بررسی پشتیبانی کلاینتها از Split Tunneling و Kill Switch
همه نرمافزارهای کلاینت به یک شکل از قابلیتهای امنیتی پشتیبانی نمیکنند. به عنوان مثال، در سیستمعاملهای دسکتاپ مانند ویندوز، قابلیت Kill Switch برای قطع کامل دسترسی به اینترنت در صورت بروز قطعی ناگهانی به خوبی پیادهسازی شده است، اما در برخی نسخههای موبایلی نیاز به تنظیمات دستی دارد. همچنین ویژگی Split Tunneling به شما اجازه میدهد ترافیک شبکه را تفکیک کنید؛ به این معنا که تنها ترافیکهای خاصی از تونل عبور کنند و دسترسی به منابع محلی مختل نشود.
در سرویسهایی که ثبات آدرس IP اهمیت دارد، استفاده از آی پی ثابت میتواند از تغییر مکرر IP هنگام اتصال جلوگیری کند و مدیریت دسترسی را سادهتر کند.
مقایسه عملکردی پروتکلها و تنظیمات شبکه
انتخاب نوع پروتکل انتقال داده تأثیر مستقیمی بر پایداری و امنیت کلی ارتباط دارد. در جدول زیر مقایسهای میان دو پروتکل پرکاربرد انجام شده است تا بر اساس نیاز خود بهترین گزینه را انتخاب کنید.
| ویژگی | پروتکل UDP | پروتکل TCP |
|---|---|---|
| سرعت انتقال | سریعتر و بهینه برای استریم و ترید | کندتر به دلیل بررسی صحت بستهها |
| پایداری در شبکه ضعیف | ممکن است دچار افت بسته شود | مقاومتر در برابر قطعی و نویز شبکه |
| کاربرد اصلی | اتصال روزمره و ارتباطات بلادرنگ | عبور از شبکههای دارای فایروال سختگیرانه |
در صورتی که با مشکلات مکرر در برقراری اتصال مواجه هستید یا ارتباط شما به صورت ناگهانی قطع میشود، بررسی تنظیمات پورت و پروتکل نخستین قدم است. اطلاعات تکمیلی در خصوص رفع این مشکلات را میتوانید در مقاله قطع و وصل شدن OpenVPN | دلایل و راهحل بیابید. همچنین برای تصمیمگیری دقیقتر میان دو پروتکل ذکرشده، مطالعه راهنمای تخصصی UDP یا TCP در OpenVPN | کدام را انتخاب کنیم؟ خالی از لطف نخواهد بود.
قبل از انتخاب سرویس OpenVPN با آی پی ثابت، نوع سرویس، موقعیت سرور، پروتکل و کاربرد موردنظر خود را بررسی کنید؛ زیرا شرایط و سازگاری هر سرویس میتواند با توجه به نوع استفاده متفاوت باشد.
سناریوی کاربردی در نگهداری و استفاده از کانفیگها
فرض کنید به عنوان یک تریدر یا کارشناس نیازمند دسترسی پایدار به یک سرور خارجی با آدرس آی پی ثابت هستید. شما فایل کانفیگ را از مدیر سرور دریافت کردهاید. اگر این فایل روی لپتاپ شخصی شما ذخیره شده باشد و دستگاه را در محیطهای عمومی بدون قفل صفحه رها کنید، امنیت کل شبکه به خطر میافتد. بنابراین، ذخیره فایل در پوشههای رمزگذاریشده و استفاده از نرمافزارهای استاندارد کلاینت با قابلیتهای حفاظتی داخلی، حداقل اقدامی است که باید برای صیانت از اطلاعات خود انجام دهید.
سوالات متداول
آیا فایل OVPN بدون داشتن رمز عبور قابل استفاده است؟
اگر تنظیمات فایل به گونهای باشد که کلید خصوصی رمزنگاری شده باشد و احراز هویت دو مرحلهای فعال باشد، صرف داشتن فایل برای اتصال کافی نیست و نیاز به وارد کردن نام کاربری و رمز عبور معتبر خواهد بود.
تفاوت اصلی Kill Switch در نسخههای مختلف ویندوز و موبایل چیست؟
در سیستمعامل ویندوز، نرمافزارهای رسمی این پروتکل ابزارهای پیشرفتهای برای مسدودسازی کامل ترافیک در زمان قطعی ارائه میدهند، اما در پلتفرمهای موبایلی این قابلیت اغلب وابسته به تنظیمات داخلی سیستمعامل است.
چگونه میتوان از لو رفتن کلیدهای خصوصی جلوگیری کرد؟
بهترین روش، نگهداری فایلهای کانفیگ در درایوهای رمزگذاریشده، پرهیز از ارسال آنها از طریق بسترهای ارتباطی ناامن و استفاده از ابزارهای مدیریت کانفیگ استاندارد است.
مطالب مرتبط
بهروزرسانی OpenVPN Connect و مدیریت فایلهای کانفیگ قدیمی
راهنمای عملی بهروزرسانی اپلیکیشن OpenVPN Connect و نحوه انتقال، سازماندهی و سازگارسازی فایلهای کانفیگ قدیمی با نسخههای جدید این نرمافزار.
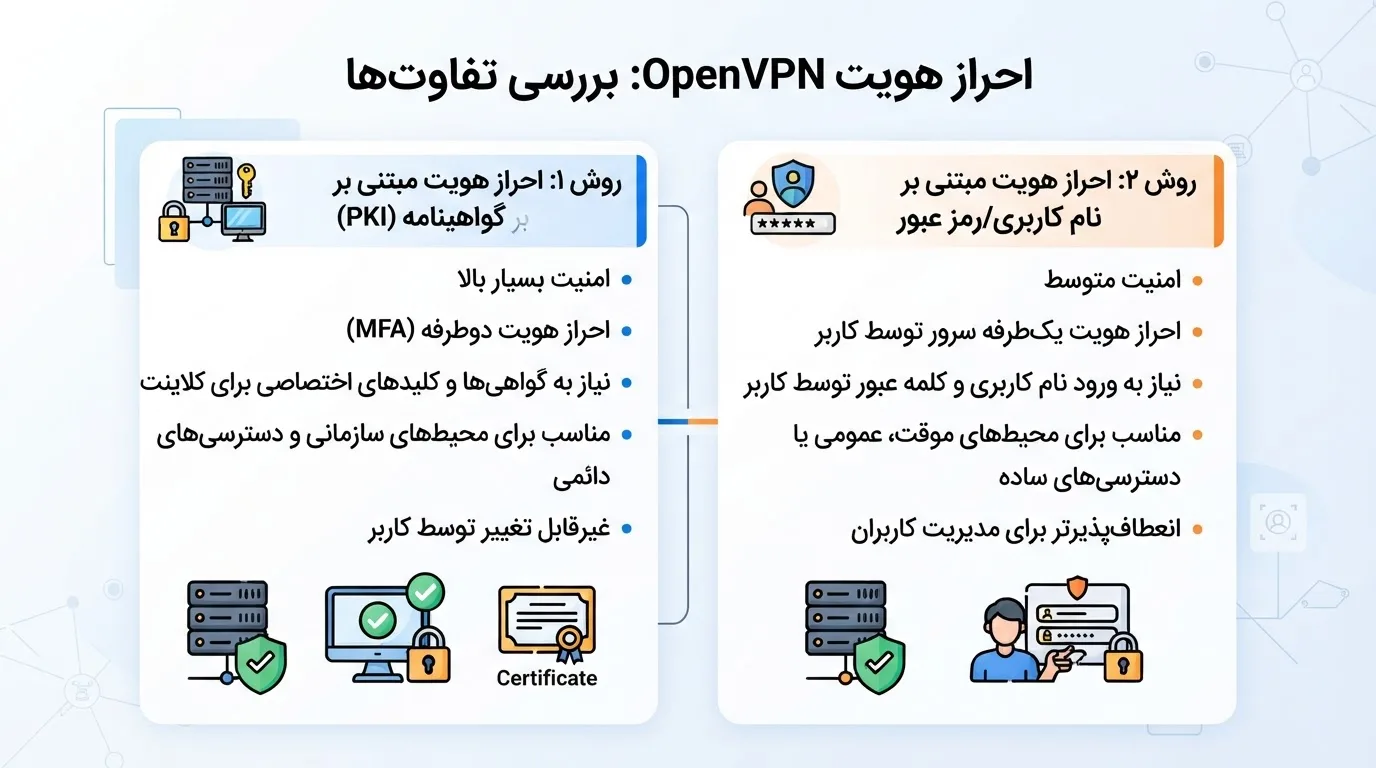
احراز هویت در OpenVPN؛ تفاوت گواهی، نام کاربری و رمز عبور
بررسی تفاوتهای روشهای احراز هویت با گواهی و رمز عبور در OpenVPN، به همراه نکات امنیتی و بررسی پشتیبانی کلاینتها از قابلیتهای…
Split Tunneling در OpenVPN؛ کاربرد، مزایا و روش پیکربندی
آموزش گامبهگام فعالسازی Split Tunneling در OpenVPN برای هدایت بخشی از ترافیک اینترنت و بهبود سرعت اتصال بدون نیاز به عبور تمام…

دیدگاهها
هنوز دیدگاهی ثبت نشده؛ نخستین نفر باشید.