احراز هویت در OpenVPN؛ تفاوت گواهی، نام کاربری و رمز عبور
بررسی تفاوتهای روشهای احراز هویت با گواهی و رمز عبور در OpenVPN، به همراه نکات امنیتی و بررسی پشتیبانی کلاینتها از قابلیتهای کلیدی.
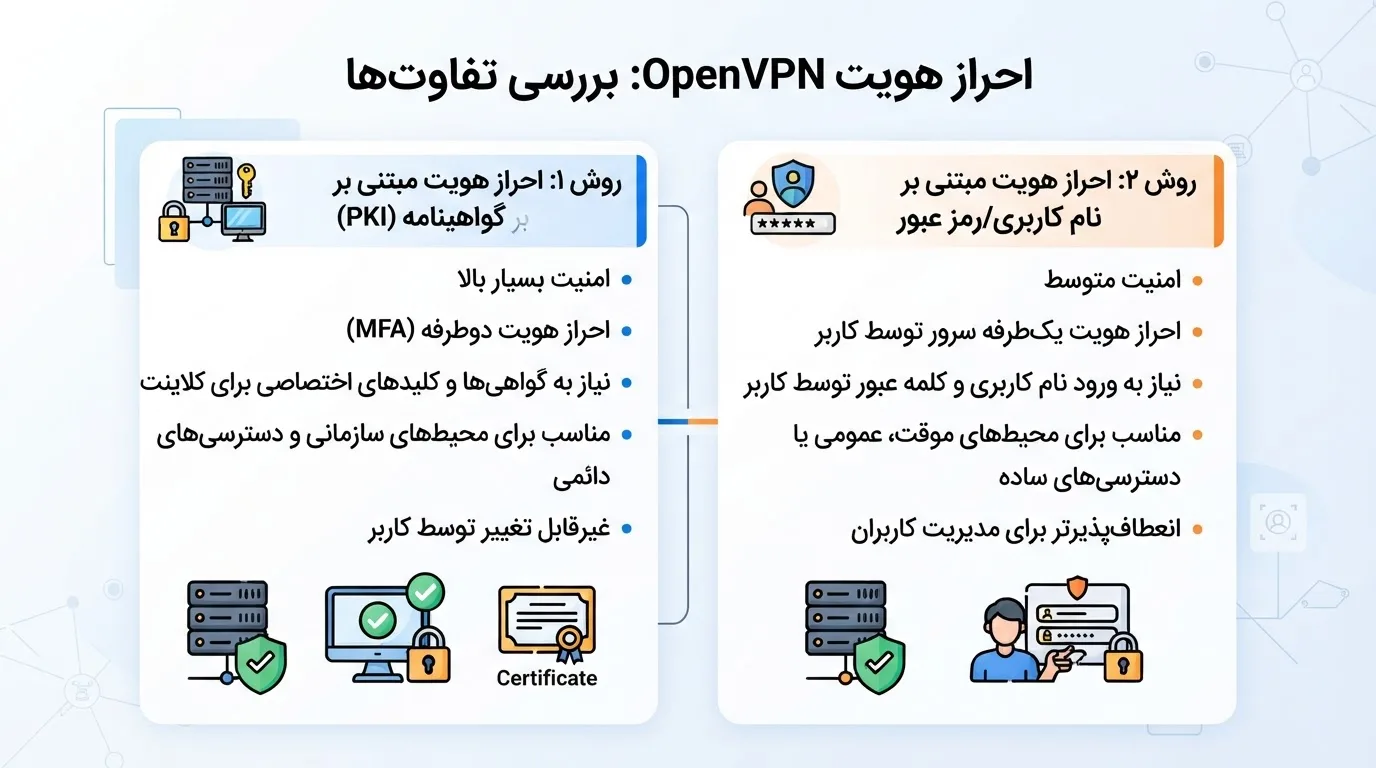
احراز هویت در OpenVPN یکی از حیاتیترین بخشها در برقراری یک ارتباط امن، رمزنگاریشده و پایدار است که تعیین میکند کلاینت چطور به سرور معرفی شده و اجازه دسترسی دریافت کند. شناخت مکانیزمهای مختلف تأیید هویت به مدیران شبکه و کاربران کمک میکند تا بر اساس سطح امنیت مورد نیاز خود، بهترین ساختار را پیادهسازی کنند و از خطاهای احتمالی هنگام برقراری اتصال جلوگیری نمایند.
- احراز هویت مبتنی بر گواهی امنیت بالاتری نسبت به رمز عبور فراهم میکند.
- ترکیب گواهی و رمز عبور سطح حفاظتی اتصال را به حداکثر میرساند.
- پشتیبانی از قابلیتهای Kill Switch و Split Tunneling بسته به نوع کلاینت متفاوت است.
در این پروتکل، فرآیند شناسایی عموماً بر پایه گواهیهای دیجیتال، نام کاربری و رمز عبور یا ترکیبی از هر دو انجام میشود. تفاوت اصلی این روشها در میزان پیچیدگی مدیریت کلیدها، سطح امنیت در برابر نفوذ و نحوه مدیریت دسترسی کاربران متمرکز است که درک دقیق آن برای پیکربندی صحیح کانفیگها اهمیت زیادی دارد.
مفاهیم پایه و ساختار احراز هویت
پیش از اینکه بخواهیم وارد جزئیات شویم، باید بدانیم که OpenVPN از پروتکل امنیتی TLS برای ایجاد تونل رمزنگاریشده استفاده میکند. در این ساختار، هویت سرور و کلاینت پیش از تبادل دادهها باید برای یکدیگر احراز شود. این کار با استفاده از زیرساخت کلید عمومی یا همان PKI صورت میگیرد که در آن گواهیهای دیجیتال صرد شده ایجاد میشوند.
هنگامی که یک اتصال شکل میگیرد، فایل کانفیگ یا همان فایل OVPN وظیفه دارد پارامترهای لازم را به نرمافزار کلاینت منتقل کند. اگر در این مرحله پیکربندی بهدرستی انجام نشده باشد، ممکن است با مشکلاتی مواجه شوید که بررسی آنها در مقالاتی مانند رفع خطای TLS Error در OpenVPN | دلایل و راهحل به شما کمک میکند تا ریشه مشکل را سریعتر پیدا کنید. امنیت این ارتباط رابطه مستقیمی با نوع کلیدها و نحوه نگهداری اطلاعات حساس شما دارد.
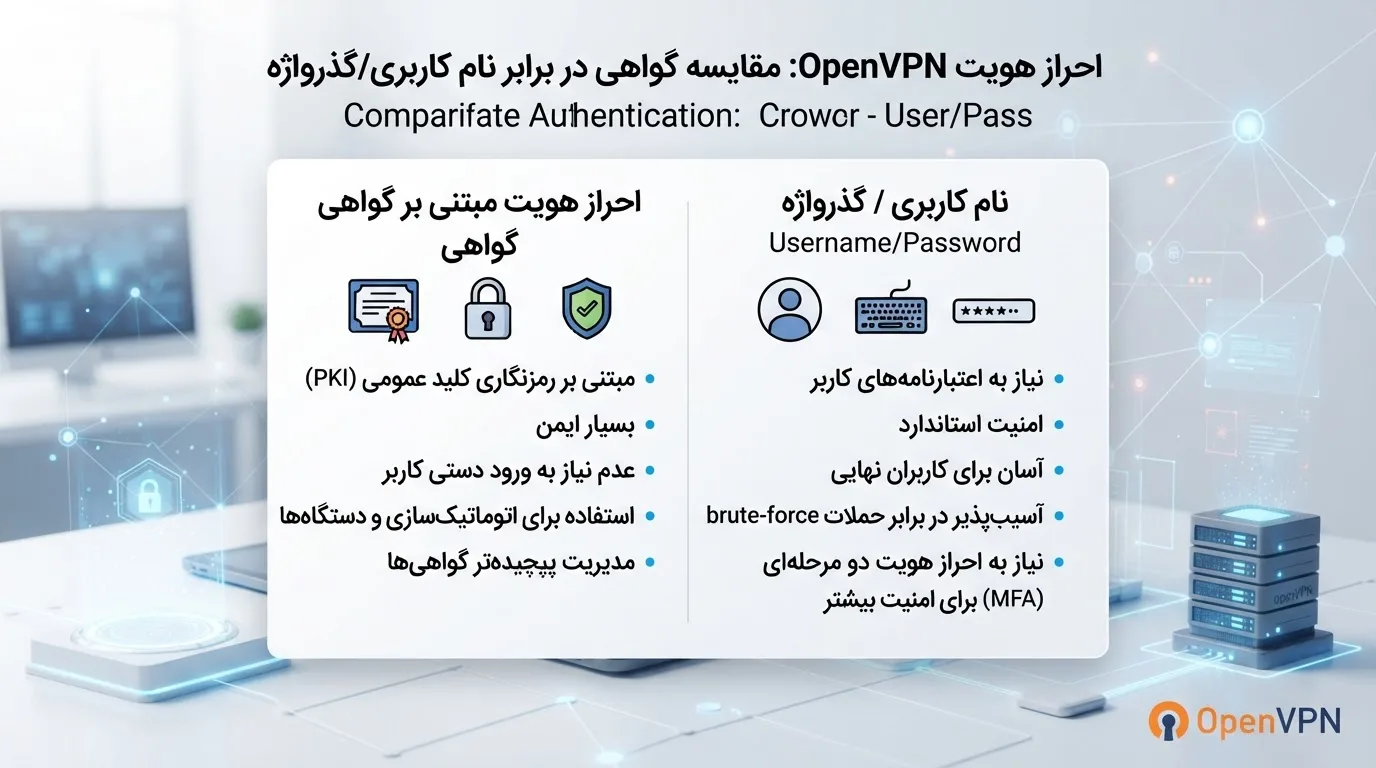
مقایسه روشهای احراز هویت
برای دسترسی به شبکه، روشهای مختلفی وجود دارد که هر یک مزایا و معایب خاص خود را دارند. انتخاب روش مناسب به تعداد کاربران، زیرمجموعه سازمانی و نیازهای امنیتی شما بستگی دارد. برخی از کاربران ترجیح میدهند برای کارهایی مثل بازیهای آنلاین از کانفیگهای سادهتر استفاده کنند که جزئیات آن در مطلب اشتراک OpenVPN برای گیم | کاهش پینگ و اتصال پایدار بررسی شده است، اما برای اهداف سازمانی یا ترید به امنیت لایه به لایه نیاز داریم.
| ویژگی | گواهی دیجیتال (Certificate) | نام کاربری و رمز عبور | ترکیب هر دو (Hybrid) |
|---|---|---|---|
| سطح امنیت | بسیار بالا | متوسط | حداکثر امنیت ممکن |
| سختی مدیریت | نیاز به صدور فایل مجزا برای هر کاربر | مدیریت آسان از طریق دیتابیس مرکزی | پیچیده اما قابل مدیریت |
| مقاومت در برابر سرقت هویت | نیازمند فایل کلید خصوصی (Key) | آسیبپذیر در برابر فیشینگ یا لو رفتن پسورد | نیازمند همزمان فایل و رمز |
| کاربرد اصلی | ارتباطات سازمانی و سرور به سرور | کاربران عمومی و دسترسیهای موقت | شبکههای حساس مالی و شرکتی |
مراحل پیکربندی و مدیریت احراز هویت
برای پیادهسازی اصولی احراز هویت در OpenVPN، لازم است مراحل زیر را به ترتیب و با دقت دنبال کنید تا ساختار شبکه شما از پایداری و امنیت کامل برخوردار باشد.
گام اول: بررسی پیشنیازهای امنیتی و ساختار اتصال
در این مرحله باید مطمئن شوید که فایلهای مربوط به گواهی ریشه، گواهی کلاینت و کلید خصوصی در امنیت کامل قرار دارند. اگر کلاینت شما پس از اتصال به سرور دچار قطعی اینترنت میشود، پیشنهاد میکنیم راهنماییهای موجود در مقاله OpenVPN وصل است ولی اینترنت ندارد | راهحل قدمبهقدم را مطالعه کنید تا پیکربندی شبکه را بررسی کنید.
گام دوم: تنظیم احراز هویت مبتنی بر گواهی دیجیتال
گواهی دیجیتال ستون فقرات امنیت در اوپن وی پی ان است. در این روش سرور بررسی میکند که آیا گواهی ارائه شده توسط کلاینت توسط مرجع صدور گواهی معتبر امضا شده است یا خیر. این کار مانع از اتصال دستگاههای ناشناس به شبکه شما میشود حتی اگر نام کاربری یا رمز عبور را داشته باشند.
گام سوم: پیکربندی احراز هویت با نام کاربری و رمز عبور
برای فعالسازی این قابلیت در کنار گواهی، باید دستور مربوط به فایل احراز هویت را به فایل کانفیگ اضافه کنید. این روش به شما اجازه میدهد دسترسی کاربران را بدون نیاز به صدور مجدد فایل گواهی، از طریق پنل مدیریت سرور مسدود یا فعال کنید.
گام چهارم: مدیریت Split Tunneling و Kill Switch در کلاینتها
پس از احراز هویت، نحوه هدایت ترافیک اهمیت پیدا میکند. قابلیت Split Tunneling به شما اجازه میدهد فقط ترافیک مشخصی را از داخل تونل عبور دهید. همچنین عملکرد Kill Switch در کلاینتهای مختلف متفاوت است؛ برخی نرمافزارها به صورت پیشفرض از قطع شدن ترافیک هنگام قطع ناگهانی VPN پشتیبانی میکنند در حالی که برخی دیگر نیاز به تنظیم دستی یا استفاده از ابزارهای کمکی دارند. برای تنظیمات مرتبط با آدرسهای اینترنتی و نامگذاریها، میتوانید از راهنمای تنظیم DNS در OpenVPN؛ روش پیکربندی و بررسی نتیجه بهره ببرید.
گام پنجم: بررسی نتیجه و تست پایداری اتصال
در نهایت پس از اعمال تنظیمات و وارد کردن اطلاعات احراز هویت در نرمافزار، اتصال را برقرار کنید. برای آشنایی بیشتر با نحوه وارد کردن صحیح فایلهای پیکربندی و بررسی لاگهای اتصال، مطالعه مقاله آموزش اتصال به OpenVPN با فایل کانفیگ؛ راهنمای تنظیم و استفاده بسیار راهگشا خواهد بود.
در سرویسهایی که ثبات آدرس IP اهمیت دارد، استفاده از آی پی ثابت میتواند از تغییر مکرر IP هنگام اتصال جلوگیری کند و مدیریت دسترسی را سادهتر کند.
قبل از انتخاب سرویس OpenVPN با آی پی ثابت، نوع سرویس، موقعیت سرور، پروتکل و کاربرد موردنظر خود را بررسی کنید؛ زیرا شرایط و سازگاری هر سرویس میتواند با توجه به نوع استفاده متفاوت باشد.
نکات عملی برای امنیت بیشتر شبکه
مدیریت صحیح دسترسیها نیازمند بازبینی دورهای کلیدها و رمزهای عبور است. هنگامی که یک کاربر سازمان را ترک میکند، ابطال گواهی او در سیستم PKI سریعترین راه برای قطع دسترسی است. ترکیب گواهیهای رمزنگاریشده با لایه دوم رمز عبور، یک لایه حفاظتی مضاعف ایجاد میکند که نفوذ به شبکه را برای افراد غیرمجاز به شدت دشوار میسازد.
سوالات متداول
آیا بدون فایل گواهی میتوان به سرور OpenVPN متصل شد؟
خیر، ساختار امنیتی این پروتکل به گونهای طراحی شده است که اعتبارسنجی گواهی دیجیتال سرور و کلاینت پیش از بررسی نام کاربری و رمز عبور انجام میشود و بدون گواهی معتبر اتصال برقرار نخواهد شد.
تفاوت اصلی احراز هویت گواهی با رمز عبور چیست؟
گواهی دیجیتال یک فایل کلید رمزنگاریشده است که ماشین به ماشین را احراز هویت میکند، در حالی که نام کاربری و رمز عبور برای شناسایی کاربر انسانی به کار میرود و ترکیب هر دو بالاترین سطح امنیت را رقم میزند.
چگونه میتوان دسترسی یک کاربر را بدون حذف کل کانفیگ قطع کرد؟
اگر سیستم بر پایه نام کاربری و رمز عبور یا لیست سیاه گواهیها پیکربندی شده باشد، مدیر شبکه میتواند بدون نیاز به تغییر فایل کانفیگ دیگران، دسترسی کاربر مورد نظر را از روی سرور غیرفعال کند.
مطالب مرتبط
Split Tunneling در OpenVPN؛ کاربرد، مزایا و روش پیکربندی
آموزش گامبهگام فعالسازی Split Tunneling در OpenVPN برای هدایت بخشی از ترافیک اینترنت و بهبود سرعت اتصال بدون نیاز به عبور تمام…
تنظیم DNS در OpenVPN؛ روش پیکربندی و بررسی نتیجه
راهنمای عملی تنظیم و پیکربندی DNS در اوپن وی پی ان به همراه بررسی پیشنیازها، نکات امنیتی، تفاوت نسخهها و روش تست…
آموزش خواندن لاگ OpenVPN؛ شناسایی مراحل برقراری اتصال
در این مقاله آموزشی یاد میگیرید چگونه فایلهای لاگ OpenVPN را بخوانید، مراحل اتصال را بررسی کرده و خطاهای رایج شبکه را…

دیدگاهها
هنوز دیدگاهی ثبت نشده؛ نخستین نفر باشید.